コーディングエージェントは、変更による影響を誰かが詳しく確認する前に、依頼をプルリクエストに変えることができます。コードはコンパイルでき、テストも通り、要約も説得力があります。そのため、変更を十分に理解せずにマージしてしまうかもしれません。しかし、コードもテストも要約も、同じ誤った前提に基づいている可能性があります。提案された変更がリリースすべきものなのかは、依然として誰かが判断しなければなりません。
独立したAIコードレビューは、その判断に別の根拠を提供します。差分を周辺のコードやチームの基準と照らし合わせ、作成者が見落とした可能性のあるリスクを明らかにします。レビュアーは指摘を確認し、変更の前提を問い直し、人の判断が必要な部分に集中できます。
独立したレビューは、提案された変更を評価するうえで役立ちます。エージェントが生成した作業を管理するには、どのプルリクエストに注意を向けるべきかを決め、変更の影響を理解し、マージ後のリスクも確認する必要があります。Agentic Change Management(英語)は、こうした判断を管理するための実践です。CodeRabbitは、Review、Triage、Explain、Secureという4つの機能を通じて、その実践を支えるガバナンスとコントロールの層を提供します。
チームは何をリリースできるか、どう判断するのか?
認可チェックの更新を依頼されたエージェントを考えてみましょう。エージェントは誤ったアカウント境界に対してチェックを実装し、その解釈に基づいてテストを書きます。テストは同じ誤りを裏付けているため通ってしまい、本来のアクセスルールは適用されないままになります。
この変更を評価するには、レビュアーが実装を要件や周辺の認可ロジックと比較する必要があります。テストの成功は有用な根拠ですが、そのテストがどのような前提を置いているかも確認しなければなりません。
レビューの独立性は設計に組み込む必要がある
独立したレビューとは、レビュアーが変更を作成したシステムから分離されていることを意味します。
この分離が重要なのは、レビューと作成では役割が異なるからです。コーディングエージェントは完成に向かって進みますが、レビュアーは前提を覆す根拠を探します。エージェントが生成したコードを同じ実行ループでもう一度確認しても、元の前提が残る可能性があります。
真の独立性には、前提に疑問を投げかけ、リスクを評価し、作成したエージェントが頼らなかった根拠に照らして成果を判断できるレビュー層が必要です。
CodeRabbitが変更を検証する仕組み
CodeRabbitは、Gitプロバイダー、IDE拡張機能、CLI、エージェント型ワークフローなど、ソフトウェア開発が始まるさまざまな場所で、この独立したレビュー層を提供します。
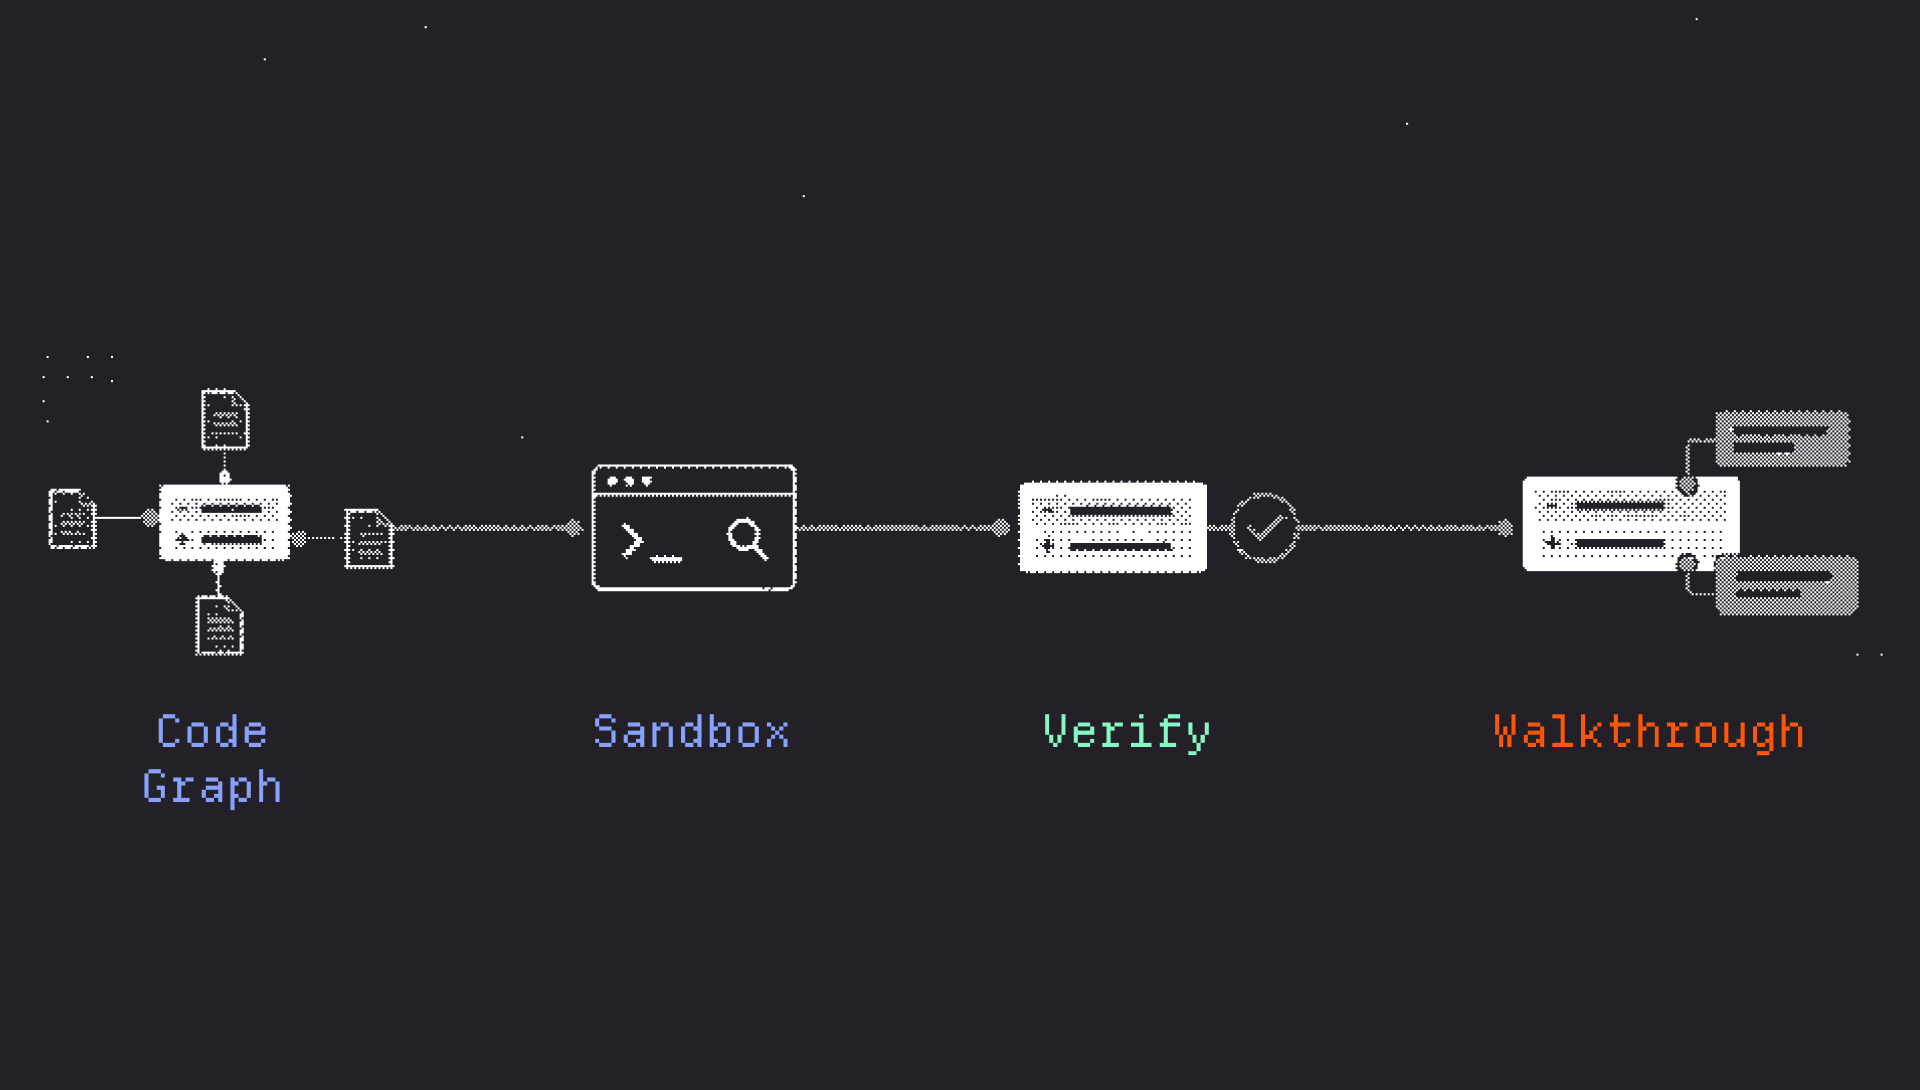
プルリクエストが届くと、CodeRabbitは分離されたサンドボックスにリポジトリをクローンし、コードグラフを構築して、50を超えるリンターとセキュリティ分析連携のカタログから、適用可能なツールを実行します。
次に、人間のレビュアーが手動で集めるようなコンテキストをレビューに追加します。これにはチームのLearnings、コーディングガイドライン、コードインデックス、プルリクエストやIssueの履歴、接続されたMCPツール、CIとCDの状態が含まれます。変更が外部のライブラリ、フレームワーク、API、サービスに関わる場合は、Web上の情報も利用します。
周辺のコンテキストから、変更された行だけでは見つけにくい誤りが明らかになることがあります。認可の例では、PRに含まれるテストが通っていても、既存の呼び出し元やチームのガイドラインから、アカウント境界の誤りが分かるかもしれません。
内部では、CodeRabbitはレビュー全体を単一のモデルに任せるのではなく、複数モデルのアンサンブルを使用しています。小型モデルがコンテキストの蒸留を担い、より複雑なタスクには、大型の複数ステップ推論モデルを使用します。
指摘を投稿する前に、CodeRabbitは利用可能な根拠に裏付けられているか、変更に関連しているかを確認します。この検証によって裏付けのない懸念を減らし、レビュアーが確認して対応できる指摘に集中できるようにします。
レビューの根拠が変更への信頼を築く仕組み
こうして得られるレビューは、変更が意図に沿っているか、チームの基準に従っているか、システムの機微な部分に影響するか、マージ前にもう一度検討する必要があるかについて、より明確な根拠をチームに提供します。人間のレビュアーはその根拠を使い、前提を問い直し、未解決のリスクを調査し、変更をリリースできるかを判断します。
独立したレビューは、変更を受け入れる前にチームが確認し、問い直せる根拠を提供することで、信頼を築きます。CodeRabbitのガバナンスとコントロールの層では、レビューが優先順位付け、変更の説明、セキュリティと連携し、変更のライフサイクル全体でこうした判断を支えます。
チームがどこに注意を向けるべきかを判断し、提案された変更を理解し、マージ後のリスクを調査する方法については、ガイド「エージェント型変更管理とは?(英語)」をご覧ください。